【2026年最新】PHP脆弱性とWordPressの真実!プラグイン更新だけでは防げない理由と今すぐやるべき3大防衛術
WordPressのプラグインを更新しているから安心と思っていませんか?直近のPHPコア脆弱性(RCE)はプラグインの防壁をすり抜けてサーバーを直撃します。放置されたPHPの危険性と、今すぐ管理画面でできる3分点検、そしてサイト崩壊を防ぐ3大防衛術を徹底解説します。
「WordPress本体もプラグインも、毎週こまめに最新版へ更新しているから大丈夫」 「セキュリティ用のプラグインを入れているから、うちのサイトは安全なはずだ」
もしあなたが個人ブログ、アフィリエイトサイト、あるいは企業の公式ホームページをWordPressで運用していて、そう確信しているなら、今すぐその認識を改めてください。サイバー攻撃者にとって、その思い込みこそが【最も狙いやすい無防備な隙】となっています。
2026年現在、世界のWebサイトの4割以上を占めるWordPressエコシステムを揺るがす深刻な事態が多発しています。それは、WordPress本体やプラグインの不具合ではなく、その根底で動いている【PHP(言語処理系エンジン)自体のコア脆弱性】です。
直近でも、PHPコアのリモートコード実行(RCE)脆弱性(CVSS 9.2の深刻な脅威やエクスプロイトツールの流出)が警戒されており、世界中のサーバー監視網で自動化された攻撃スキャンが急増しています。
「プラグインを最新に保っているのに、なぜ乗っ取られるのか?」 「PHPのバージョンを上げると画面が真っ白になりそうで怖くて触れない…」
本記事では、WordPress運用者が陥りがちな「プラグイン更新という嘘の安心感」の正体を暴き、管理画面から3分でできるセルフ診断と、サイトが改ざんされて全SEO資産を失う前に講じるべき【3大インフラ防衛術】を具体的に解説します。
結論:WordPressの安全性は「プラグイン」ではなく「PHPの土台」で決まる
どれほど頑丈な防犯カメラやオートロック(プラグイン)を玄関に設置しても、建物の基礎(PHPランタイム)が地盤沈下していれば、家ごと簡単に崩壊します。
WordPressのセキュリティにおいて最も犯しやすい過ちは、「ダッシュボードに表示される更新通知だけを消化して満足すること」です。
WordPress本体、テーマ、そしてWordfenceやSiteGuardといったセキュリティプラグインは、すべてサーバー上で動くPHPプログラムの「アプリケーション層」に過ぎません。その下の「ランタイム層(PHP本体)」に穴(脆弱性)が空いていた場合、攻撃者はプラグインの検知ロジックを一切通らずに、Webサーバーの実行権限を直接掌握できます。
Cospe.meが提唱する、WordPressサイトを死守するための強固な防御構造が以下の「サイト崩壊を防ぐ3層多層防衛ピラミッド」です。
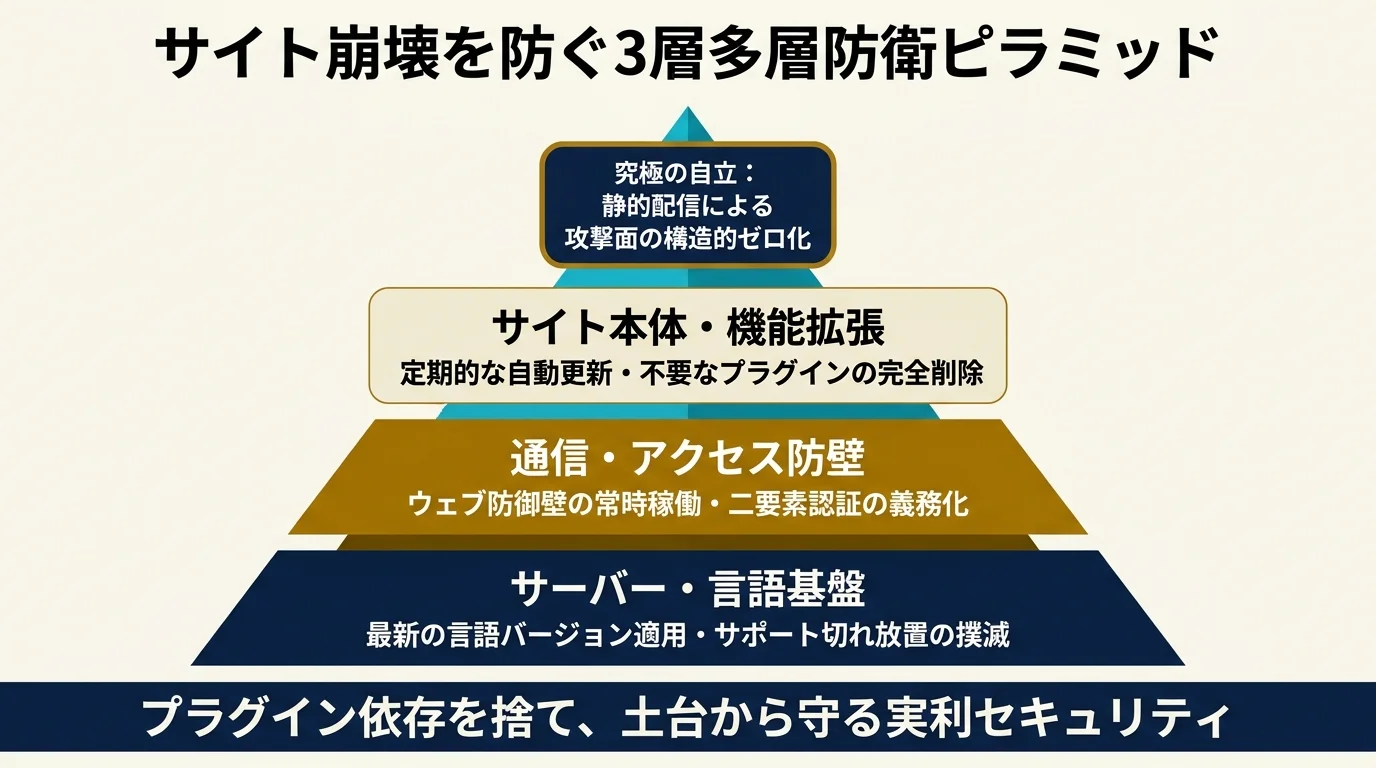
なぜPHP脆弱性はWordPressサイトを一網打尽にするのか?
PHPの脆弱性が公表された際、なぜ世界中のセキュリティ機関が一斉に緊急警告を発するのでしょうか。そこにはWordPressというCMS特有の構造的要因があります。
1. リモートコード実行(RCE)の恐怖:サーバー権限の完全強奪
直近で警戒されているPHPコアの脆弱性の多くは、「リモートコード実行(RCE: Remote Code Execution)」と呼ばれる最も危険度の高いカテゴリに属します。
RCEとは、攻撃者がWebサイトの正規のURLやフォームに対して巧妙に細工したリクエストを送信するだけで、サーバー内部で任意のコマンドを実行できてしまう脆弱性です。
通常、WordPressの管理画面にログインするにはユーザー名とパスワードが必要です。しかし、PHPコアのRCE脆弱性を突かれた場合、ログイン画面すら経由せずに、サーバー内部に「Webシェル(裏口の遠隔操作プログラム)」を設置されます。
いったんWebシェルを置かれると、攻撃者は以下の操作を自由自在に行えるようになります:
- データベース(wp-config.phpに書かれたパスワード)を盗み見し、全投稿・顧客情報を抜き取る。
- 記事内に不正な不正広告やフィッシングサイトへのリダイレクトコードを埋め込む。
- サーバーをスパムメールの大量送信や他社へのDDoS攻撃の「踏み台」として悪用する。
- ファイルを暗号化し、復号のために仮想通貨を要求するランサムウェアを仕掛ける。
2. 「Google検索から一発圏外」という不可逆なペナルティ
WordPressサイトが改ざんされた場合、金銭的な被害だけでなく、あなたが何年もかけて育ててきた「検索エンジンからの評価(SEO資産)」が一瞬で消滅します。
Googleの検索クローラーは、サイト改ざんや不正なリダイレクトを極めて高精度に検知します。悪意あるスクリプトが検知された瞬間、検索結果には「このサイトは第三者によって不正に改ざんされている可能性があります」という警告ラベルが表示され、検索順位は奈落の底へ突き落とされます。
サイトを復旧して再審査リクエストを送信しても、元の検索順位に戻るまでには数ヶ月から半年以上の歳月を要し、最悪の場合は二度とアクセスが戻らないケースすらあります。個人ブロガーにとっても企業にとっても、まさに致命傷です。
今すぐできる!あなたのWordPress「3分セルフ診断」
専門的なサーバー知識がなくても、あなたのサイトが危険に晒されているかどうかは、WordPressの管理画面からたった3分で点検できます。
ステップ1:管理画面で現在のPHPバージョンを確認する
- WordPress管理画面にログインします。
- 左側メニューの「ツール」から「サイトヘルス」をクリックします。
- 画面上部のタブから「情報」を選択します。
- アコーディオンメニューの中にある「サーバー」をクリックして展開します。
- 「PHP バージョン」の項目に記載されている数字(例: 7.4.33、8.0.28、8.2.15 等)を確認してください。
ステップ2:PHP公式サポート期限(EOL)と照合する
確認したバージョンが、以下の安全圏に入っているかを照合してください:
- PHP 7.4系以前:【極めて危険・即死レベル】 公式セキュリティサポートは数年前に完全終了(EOL)。既知の脆弱性に対して公式パッチが一切提供されないため、ハッカーの格好の標的です。
- PHP 8.0系 / 8.1系:【危険・サポート終了済み】 セキュリティ修正の提供が既に終了しています。現在発見されている最新の攻撃手法に対して無防備です。
- PHP 8.2系 / 8.3系以降:【安全圏・推奨】 現在も活発にセキュリティパッチが提供されている最新の安定バージョンです。
もしあなたのサーバーが「PHP 7.4」や「PHP 8.0」のまま稼働していたなら、今すぐ次の防衛アクションを起こす必要があります。
サイト崩壊を防ぐ「3大インフラ防衛アクション」
「PHPのバージョンを上げたら、サイトのレイアウトが崩れたり真っ白になったりするのではないか?」
この恐怖からバージョンアップを躊躇する方が非常に多いのが実情です。しかし、正しい手順を踏めば、トラブルのリスクをほぼゼロに抑えながら安全に移行できます。
1. レンタルサーバー管理画面で最新PHPへ切り替える(バックアップ必須)
現代の主要レンタルサーバー(エックスサーバー、ConoHa WING、さくらのレンタルサーバ、ロリポップ等)は、管理パネルからクリックひとつでPHPのバージョンを切り替えられる機能を標準装備しています。
安全に実行するための鉄則は以下の3ステップです:
- 【事前バックアップの取得】 サーバーの自動バックアップ機能を利用するか、「All-in-One WP Migration」や「UpdraftPlus」などのプラグインを使って、データベースと画像ファイル(wp-content)の完全バックアップをPCのローカル環境にダウンロードします。
- 【古いプラグインの整理】 何年も更新されていない放置プラグインは、PHPの新しいバージョンでエラー(Fatal Error)を引き起こす最大の原因です。使っていないプラグインは「無効化」だけでなく「完全削除」してください。
- 【PHP 8.2または8.3への切り替え】 サーバー管理画面でPHPバージョンを変更します。万が一画面にエラーが出た場合は、管理画面から元のバージョンにワンクリックで戻せば数秒で復旧できます。
2. サーバー側「WAF(ウェブ防御壁)」を即時有効化する
WAF(Web Application Firewall)とは、Webサイトに送られてくる通信内容をリアルタイムで監視し、SQLインジェクションやクロスサイトスクリプティング、そして不正なPHPコードの実行要求をサーバー到達前に強制遮断するシールドです。
国内の優良レンタルサーバーの多くは、このWAF機能を標準で無料提供しています。しかし、初期設定では「無効」になっていたり、誤検知を恐れてオフにしたまま放置されているケースが散見されます。
サーバーのコントロールパネルを開き、「WAF設定」がすべて有効(ON)になっているかを必ず点検してください。WAFを有効にしておくだけで、PHP自体の脆弱性を狙った一般的な攻撃パケットの9割以上を自動的に弾くことができます。
3. オフライン隔離バックアップと管理画面の二要素認証
万が一、未知のゼロデイ脆弱性によってサーバーが突破された場合に備え、「最後の生命線」を必ず物理的に確保しておきます。
サーバー上に置かれたバックアップファイルは、サーバー管理権限を奪われた時点で一緒に暗号化・削除されてしまいます。したがって、バックアップデータは必ず「サーバーとは物理的に切り離された外付け暗号化SSDやオフライン環境」へ定期的にコピーしておくのがプロのセキュリティ原則です。
また、管理画面への不正ログインを防ぐため、パスワードの使い回しを完全に撤廃し、パスワードマネージャーによる自動生成と二要素認証(FIDO2 / パスキー)を必ず併用してください。
当サイトでも推奨しているサイバー防衛の必須ギアについては、以下の詳細ガイドもあわせてご確認ください:
- 内部関連記事:急増するサイバー攻撃と中小企業・個人の必須防衛術
実践:今すぐ導入すべき「必須セキュリティ防衛ギア」
サイトと大切なデータを守り抜くために、初期投資として揃えておくべき費用対効果抜群のアイテムを紹介します。
① 1Password(管理画面とマスターパスワードの完全防衛)
WordPressの管理者パスワードをブラウザに記憶させたり、簡単な文字列を使い回す行為は自殺行為です。
1Passwordを導入すれば、推測不可能な30桁以上のランダム文字列を自動生成し、強固な暗号化ボルトに一元保管できます。二要素認証のワンタイムパスワード(TOTP)や次世代規格の「パスキー」にも完全対応しており、管理画面への不正侵入を水際で食い止めます。
1Password 個人向け / ファミリー向け(パスワード一元管理・パスキー対応・全デバイス同期)
② SanDisk Extreme Portable SSD(身代金要求を無力化する隔離バックアップ)
サーバーがランサムウェアに感染した際、手元に「改ざん前のクリーンなバックアップ」があれば、身代金を1円も支払うことなく数時間でサイトを復旧できます。
防滴・防塵・高耐衝撃性能を備えたSanDiskの外付けポータブルSSDは、WordPressのデータベースダンプやメディアライブラリの物理バックアップ先として最適です。普段はPCからケーブルを抜いて金庫や引き出しに保管しておくことで、ネットワーク越しの感染を100パーセント遮断できます。
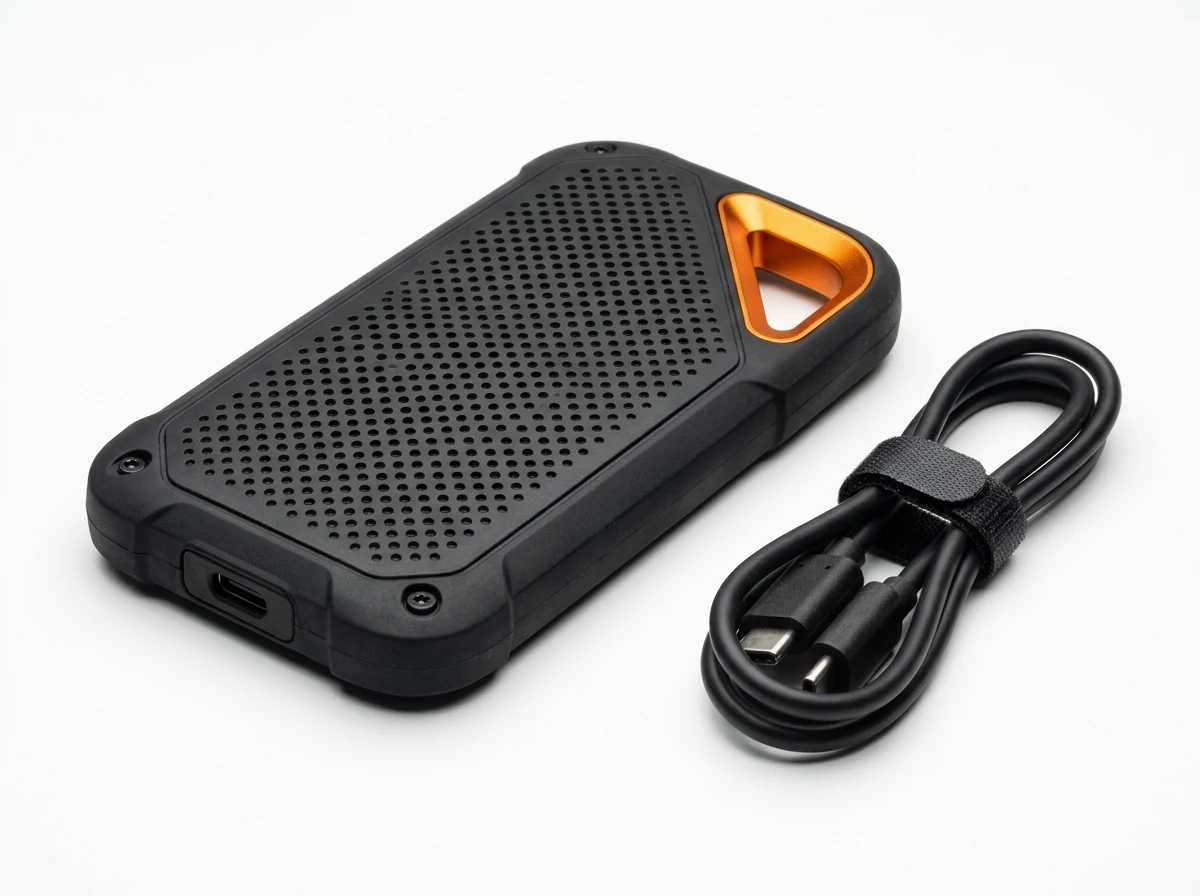
SanDisk Extreme Portable SSD 1TB / 2TB (最大読出1050MB/秒・防滴防塵IP55・高耐久USB-C)
長期繁栄の視点:なぜ当ブログ(Cospe.me)は「WordPressを卒業したのか?」
最後に、一歩進んだWebサイト運用の未来像についてお話しします。
実は、当ブログ「Cospe.me」は、以前運用していた従来のWordPress環境から完全に脱却し、【Next.js + Headless CMS(Sanity) + Cloudflare Pages】という最新のモダンアーキテクチャ(Jamstack構成)へ移行しました。
なぜわざわざ初期構築の手間をかけてまで、世界標準であるWordPressから移行したのか?その最大の理由こそが【セキュリティにおける攻撃面(アタックサーフェス)の構造的ゼロ化】です。
従来のWordPressサイトは、読者がアクセスするたびにサーバー上でPHPプログラムが動き、MySQLデータベースに問い合わせを行ってHTMLをその場で組み立てています(動的配信)。そのため、PHP言語やWebサーバー、データベースへの攻撃経路が常に世界中へ露出しています。
一方、当ブログのようなモダン構成では、記事を更新した瞬間にあらかじめ完成された静的なHTMLファイルをビルドし、世界中に分散されたエッジサーバー(Cloudflare)へ配信しています。
読者がアクセスする場所にPHPサーバーもデータベースも存在しないため:
- PHPコアのRCE脆弱性が発生しても、攻撃対象のサーバーが存在しない。
- データベース乗っ取りやSQLインジェクションが物理的に成立しない。
- 不正ログイン用の管理画面(/wp-admin)がWeb上に一切公開されていない。
- 突発的なアクセス集中(バズ)が起きてもサーバーダウンが起きず、表示速度が異次元に速い。
WordPressは世界で最も使いやすく素晴らしいCMSですが、「常にPHPとサーバーのセキュリティを監視し続けなければならない」という重い負債を抱えています。
長期的に大切なWebメディア資産を守り、運用の不安から解放されるためには、まずは現在のWordPress環境のPHPバージョンとWAFを徹底的に固めること。そして将来的には、サーバーを持たない静的アーキテクチャという選択肢を視野に入れることが、真の大人のWeb戦略と言えます。
まとめ:仕組みで守り、大切なWeb資産を不測の事態から死守せよ
Webサイトのセキュリティ対策は、「事件が起きてから」ではすべてが手遅れになります。サイトが改ざんされて警告が出た後で後悔しても、失われた信用とSEOの検索順位を買い戻すことはできません。
- プラグインの更新通知だけに満足せず、サーバーのPHPバージョン(8.2以上)を確認する。
- サーバー管理画面でWAF(ウェブ防御壁)が常時稼働しているかを点検する。
- パスワードの使い回しをやめ、1Passwordとオフライン隔離バックアップで最後の防衛線を築く。
精神論や根拠のない安心感を今すぐ捨て、冷徹な仕組みと多層防衛で、あなたの大切なWeb資産を守り抜いてください。
失敗しない自己投資・コスパ判定
あなたに当てはまる項目をタップしてください(タップで診断結果を表示):
\ 毎日使うモノこそ、最高峰の投資を /
1日8時間使う睡眠ギアや通勤バックパック、時短家電は、1日あたりのコスト(日割り単価)で見れば最も利回りの高い自己投資です。1年以上の実機検証から導いた厳選レビューを公開中。
- メーカー忖度なし・1年以上の長期使用によるリアルな結論
- 買って後悔しないサイズ選び・上位モデルとの徹底比較
- 日割り数十円で脳疲労と時間を劇的に改善する名作ギア
※ このチャンスを逃さないでください。
ログイン不要で何度でも押せます